API の認証
Tapjoy Offerwall API で API リクエストを認証し、ユーザーエンゲージメントと収益化データを管理するための承認済みアクセスを取得します。
読み終わるまでの所要時間 4 分最終更新 7日前
アクセスのリクエスト
リクエストは、標準の two-legged OAuth2 フローを使用して認証されます。つまり、エンコードされた API キーを使用して がリクエストされ、その結果の を使用して今後のリクエストに対して認証が行われます。
access_tokenaccess_tokenAPI キーは、LTV ダッシュボード で App (アプリ) > Settings (設定) > App Settings (アプリ設定) を選択し、下にスクロールして API Keys (API キー) を選択することで確認できます。
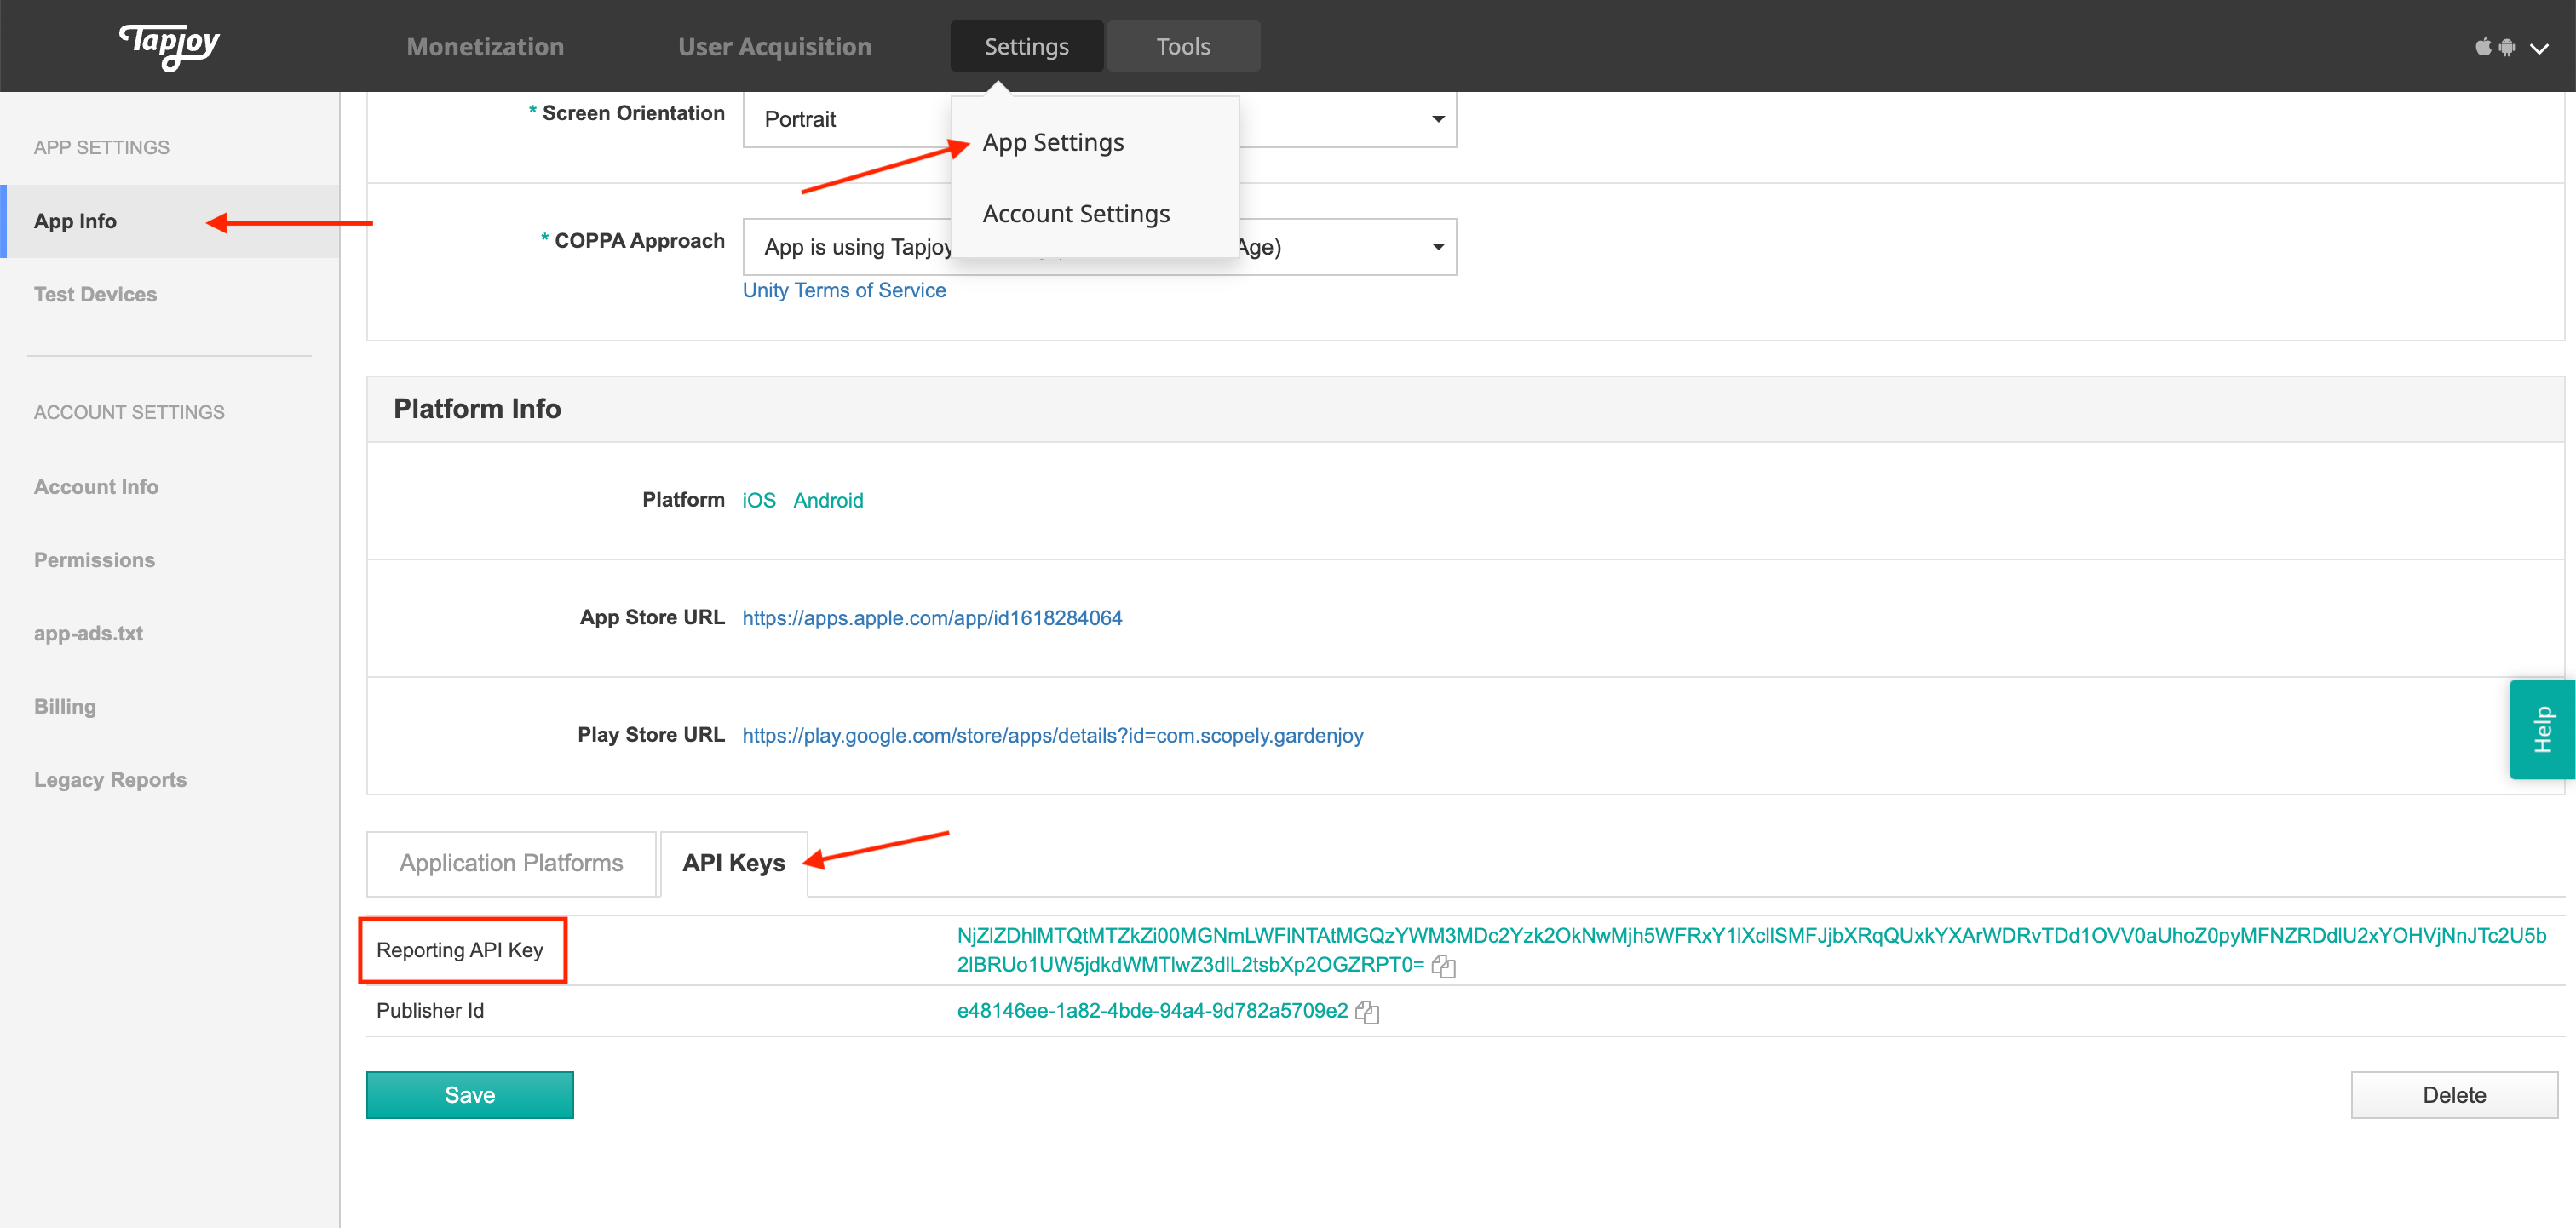
アクセストークンの生存期間は 1 時間であり、更新することはできません。トークンが期限切れになった場合は、Reporting API キー/Marketing API キーを使用して新しいトークンをリクエストする必要があります。
アクセストークンをリクエストするには、API キーを使用して承認ヘッダーを含む POST リクエストを送信する必要があります。認証情報が有効な場合、そのレスポンスにはアクセストークンと、トークンが期限切れになるまでの秒数が含まれます。
リクエストの例
以下の例は、Raw HTTP、curl、および Ruby を使用したアクセストークンのリクエスト方法を示しています。
POST /v1/oauth2/token Host: api.tapjoy.com Authorization: Basic <API Key>Accept: application/json
成功反応
リクエストが成功すると、200の状態とアクセストークンとその有効期限の継続時間が秒単位で返されます。
status 200 { "access_token": "token_string","token_type": "bearer","expires_in":3600,"refresh_token": null }
Unsuccessful 反応
API キーが無効または欠落している場合、リクエストは 401 状態を返します。
status 401{ "error":"Unauthorized" }
アクセストークンの使用
access_tokenaccess_tokenaccess_tokenリクエストの例
以下の例は、認証された API リクエストに必要なヘッダーを示しています。
POST /v4/audiences Host: api.tapjoy.com Authorization: Bearer <token_string> Accept: application/json
トークンがない/無効なトークン反応
アクセストークンが見つからないか期限切れの場合、リクエストは 401 状態を返します。
status 401 { "error":"Unauthorized" }